Große Kunst ist noch nie aus Gewissheit entstanden. Wie sich zeigt, gilt das auch für gute Compliance.
Wir hatten eine Liste mit Fragen vorbereitet. Wir haben fast keine davon gestellt.
Das ist in gewisser Weise die ehrlichste Art, dieses Gespräch mit Dirk Findeisen, Managing Partner bei msg Rethink Compliance, einzuleiten.
Eigentlich wollten wir über Farbcodes und technische Rahmenwerke sprechen. Am Ende haben wir über Pop-Art und den Begriff „Fähigkeit“ gesprochen. Und darüber, warum es bei moderner Compliance weniger darum geht, ein perfektes Rahmenwerk zu entwerfen, als vielmehr darum, eine Organisation aufzubauen, die sich an ständig verändernde Risiken anpassen und entsprechend handeln kann. Irgendwo dazwischen ergab sich dann auch Antwort auf die Frage, um die sich diese ganze Serie dreht: Was bedeutet es eigentlich, Kreativität in eine Disziplin einzubringen, die auf Regeln, Kontrolle und Vorsicht basiert?
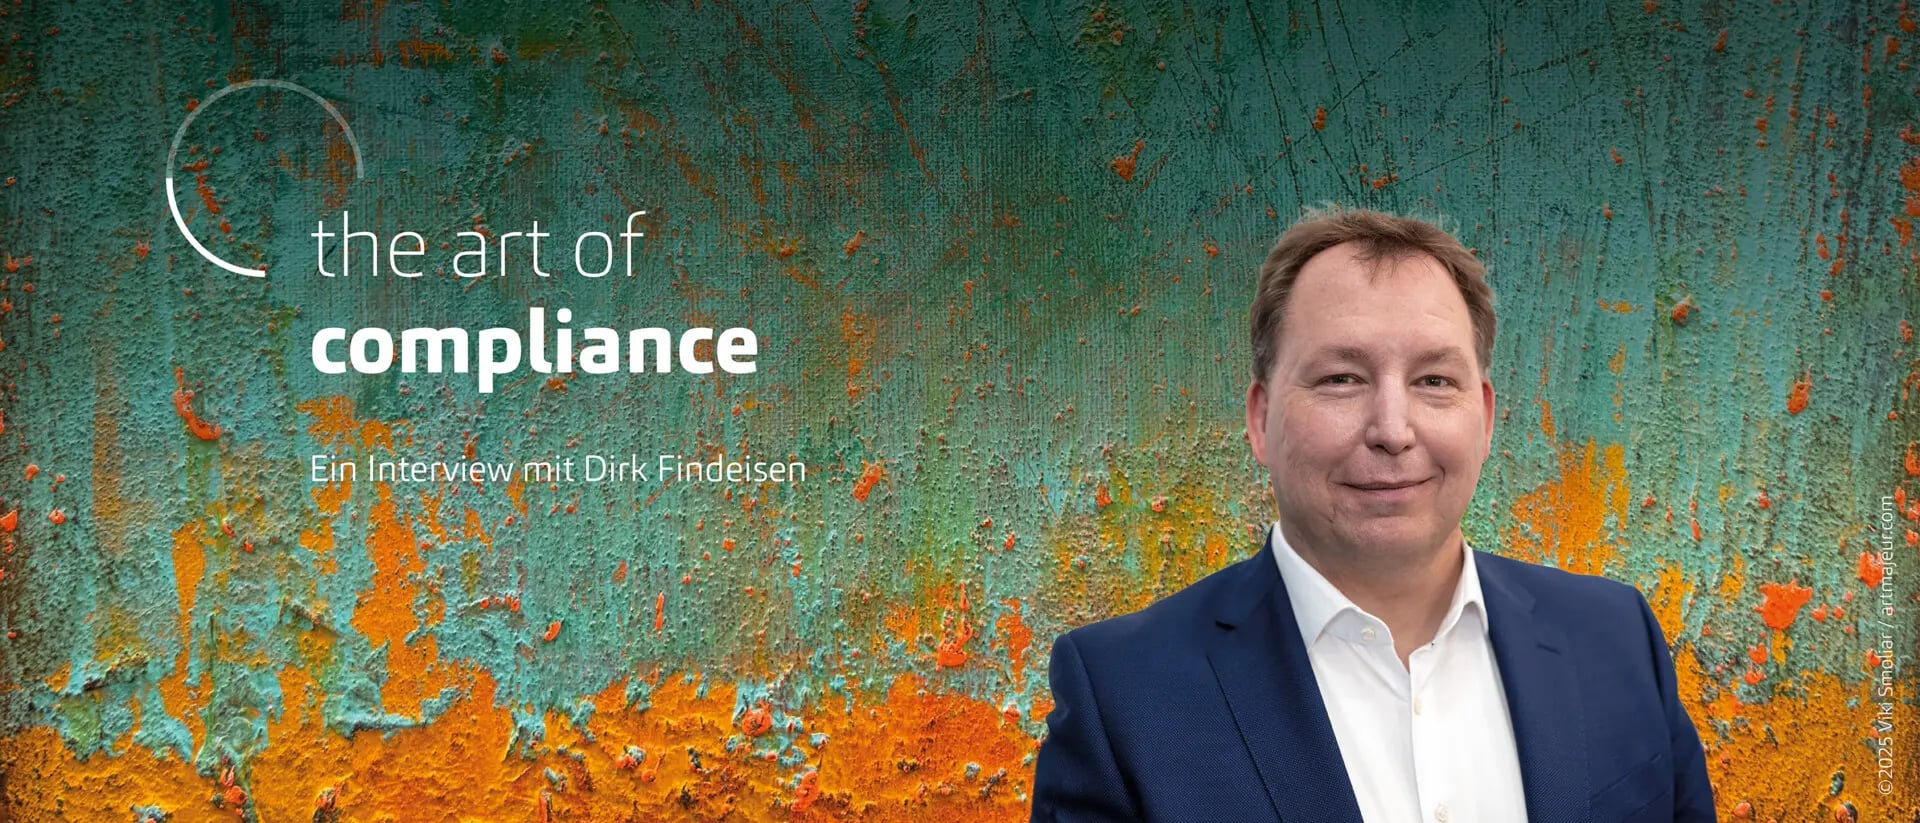
In unserer Ausstellung präsentiert sich in Compliance in ruhigem Türkis, leuchtendem Orange und Erdtönen – Kontrolle steht hier Seite an Seite mit Marktintensität und realen Risiken. Es zeigte sich, dass dies ein passender Ausgangspunkt für unser Gespräch war: Dirks Antwort darauf, was diese Farbpalette für seine tägliche Arbeit bedeutet, war zugleich seine beste kurze Erklärung der Tätigkeit selbst.
„Ehrlich gesagt kommt diese Farbpalette einer Stellenbeschreibung ziemlich nahe. Das Türkis steht für das, was jeder unter Compliance versteht – Kontrollen, Transparenz, Ordnung. Das Orange und die Erdtöne stehen für den Teil, der es nie auf eine Folie schafft: ständige, lautstarke, reale Risiken, die man jeden Tag von Grund auf neu bewältigt – und nicht anhand eines statischen Modells, das im Regal steht.“
Dirk FindeisenManaging Partner | msg Rethink Compliance
Was ihm an der Farbpalette gefalle, fügte er hinzu, sei, dass die Farben nebeneinander liegen, anstatt zu einem einzigen ruhigen Ton zu verschmelzen – was, wenn überhaupt, ehrlicher sei, als es die meisten Compliance-Rahmenwerke jemals sein können.
Kunst, Können und ein Zitat von Sun Tzu
Der naheliegende Einwand folgte, und Dirk stellt sich ihm: Compliance ist von Natur aus das Gegenteil von künstlerischer Freiheit. Sie dient dazu, einzuschränken, nicht zu improvisieren. Ist also die Verbindung mit „Kreativität“ und „Kunst“ nicht eigentlich ein Widerspruch in sich?
Seine Antwort ging von dem Wort selbst aus, nicht von einer Ausnahme davon. „Kunst“ sei eng mit „Können“, der Fähigkeit, etwas zu tun, verbunden und nicht einfach mit „Wollen“, sagte er.
Es ist ein kleiner Unterschied mit großer Tragweite: Bei Kunst geht es in diesem Sinne nicht nur um schöne Pinselstriche. Es geht um Leistungsfähigkeit – darum, ob eine Organisation tatsächlich in der Lage ist, in dem Tempo zu handeln, das Regulierung und Risiko heute erfordern, und zwar mit den Ressourcen, der Technologie und den Daten, über die sie tatsächlich verfügt.
„Bei Kunst geht es in diesem Sinne nicht um Absichten. Es geht um die Fähigkeit – darum, ob man den versprochenen Geniestreich tatsächlich umsetzen kann. Denken Sie an ein Handwerk, dessen Beherrschung Jahre dauert. Es geht nicht allein um Inspiration. Es geht um die Fähigkeit, unter wechselnden Bedingungen gleichbleibende Qualität zu liefern. Compliance muss genau das liefern – nicht die Idee, an die die Menschen glauben, sondern die Fähigkeit, die Organisationen tatsächlich beherrschen.“
Dirk Findeisen
Das unterscheide sich nicht wesentlich, fügte er hinzu, von dem, was Sun Tzu meinte, als er sein eigenes Werk „Die Kunst des Krieges“ nannte – kein Gemälde, sondern die Disziplin, das Kommende zu erkennen, das Umfeld zu verstehen und frühzeitig zu handeln. Auf Compliance angewendet bedeutet das: zu beobachten, wohin sich Regulierung und Risiken entwickeln, und zu handeln, bevor die Umsetzung unvermeidlich wird. Seiner Erfahrung nach handeln zu viele Organisationen immer noch erst dann, wenn die Frist bereits zur Strategie geworden ist.
Aus organisatorischer Sicht bedeutet das zunehmend, Technologien – einschließlich KI – zur Unterstützung der Priorisierung, Mustererkennung und der Ermittlung der nächstbesten Maßnahme einzusetzen, während die Verantwortlichkeit klar definiert bleibt. Das Ziel ist nicht, das Urteilsvermögen durch Automatisierung zu ersetzen. Es geht darum, die Entscheidungsfindung so zu ergänzen, dass sie erklärbar, steuerbar und verhältnismäßig bleibt, wobei menschliche Entscheidungshoheit dort gewahrt wird, wo es darauf ankommt.
Die Fähigkeit, jeden Morgen neu anzufangen
Wenn es im Bereich Compliance ein „Meisterwerk“ gibt, dann ist Dirks Version davon kein fertiges Rahmenwerk. Es ist die Fähigkeit, das Rahmenwerk auch bei sich ändernden Bedingungen wirksam zu halten. Viele Compliance-Abteilungen arbeiten nach wie vor reaktiv: Etwas Ungewöhnliches taucht auf, wird untersucht und nachträglich klassifiziert. Nicht die Methode selbst ist das Problem, sondern die immer knapper werdende Zeit. Regulierung, digitale Geschäftsmodelle und Finanzkriminalität entwickeln sich immer schneller, während eine bloße Aufstockung des Personals eine Kostenkurve erzeugt, die nur wenige Institute auf Dauer tragen können.
„Die Alternative besteht darin, das System selbst zu verändern. Bessere Daten, intelligentere Automatisierung und gezielte Erweiterung können uns von gelegentlichen Momentaufnahmen hin zu einer kontinuierlichen, risikobasierten Überprüfung führen – ohne so zu tun, als müsse jede Entscheidung automatisiert werden.“
Dirk Findeisen
„Stellen Sie sich die alte Vorgehensweise vor“, fährt er fort. „Ein Berg von Akten, und jemand arbeitet sie nacheinander ab, Tage oder Wochen nach dem Ereignis. Stellen Sie sich nun ein System vor, das kontinuierlich Signale im gesamten Portfolio auswertet, erkennt, was tatsächlich ungewöhnlich ist, und erst dann die relevanten Fälle einem Mitarbeiter vorlegt. Das ist nicht einfach nur eine bessere Vorgehen. Es ist ein anderes Betriebsmodell.“
Lässt man die Metapher einmal beiseite, so lässt sich dies auf zwei wichtige Veränderungen zurückführen. Die erste ist der Übergang von periodischen Momentaufnahmen hin zu einem unternehmenszentrierten, fortwährenden Risikoverständnis – einer permanenten Sicht auf den Kunden, seine Beziehungen, sein Verhalten und den sich wandelnden Kontext.
Die zweite ist Konvergenz: Dabei geht es nicht unbedingt darum, die Teams für Geldwäschebekämpfung, Terrorismusfinanzierung, Betrugsbekämpfung, Sanktionen und Kundenrisiken zusammenzulegen, sondern ihre Daten, Signale, Entscheidungen und Rückmeldungen miteinander zu verknüpfen, sodass das Institut das Risikomuster erkennt und nicht nur isolierte Kontrollereignisse.
Erfahren Sie mehr über "The Art of Modern Banking"
Ein lebendiges System, kein fertiges Gemälde
Auf die Frage, ob diese Fähigkeit etwas sei, das man einmalig aufbaut, griff Dirk auf eine andere Kunstform zurück: eine lebendige Installation – etwas, das nur funktioniert, solange es gepflegt, beobachtet und angepasst wird.
„Es ist eher wie eine lebendige Installation. Im Gegensatz zu einem Gemälde muss sie kontinuierlich gepflegt und neu aufgebaut werden, weil sich das Spielfeld, die Risiken und die Regeln unter ihr ständig verschieben.“
Dirk Findeisen
Dies ist eine sinnvolle Korrektur der Art und Weise, wie Compliance heute noch oft diskutiert wird – als ein System, das man einmal implementiert und dann einfach laufen lässt. Doch moderne Compliance hat keine starre Ziellinie. Modelle verschieben sich, das Kundenverhalten ändert sich, Vorschriften entwickeln sich weiter und neue Typologien entstehen. KI mag die Fähigkeit beschleunigen, diese Veränderungen zu erkennen und miteinander zu verknüpfen, und kann dabei helfen, ein adaptives Risikomodell aufzubauen. Doch ohne vertrauenswürdige Daten, Governance, Rückverfolgbarkeit und Rechenschaftspflicht kann sie die Schwächen von gestern nur noch schneller automatisieren.
Was die Pop-Art in Bezug auf den Maßstab richtig macht
Dirks eigener Kunstgeschmack, stellte sich im Gespräch heraus, ist Pop-Art – insbesondere Keith Haring, dicht gefolgt von Roy Lichtenstein. Doch die nützlichere Verbindung von Pop-Art zur Compliance ist nicht ästhetischer Natur. Es ist der Maßstab.
„Nicht alles, was Haring geschaffen hat, kam gleichermaßen gut an, aber der Abstraktionsgrad und sein Spiel mit Farben begeistern mich nach wie vor.“
Dirk Findeisen
Pop-Art trug dazu bei, Kunst durch Drucke und wiederholte Formen in großem Maßstab reproduzierbar zu machen. Das bietet eine interessante Parallele zum Thema Compliance: Erfolg ist nicht eine perfekt gehandhabte Ausnahme, sondern ein Ansatz, der über Millionen von Kunden, Transaktionen und Entscheidungen hinweg wirksam bleiben kann, ohne jeden Einzelfall auf dieselbe Antwort zu reduzieren.
Mit anderen Worten: Maßstab ist keine Standardisierung um ihrer selbst willen. Es ist die Fähigkeit, konsistente Prinzipien anzuwenden und gleichzeitig genügend Kontext zu bewahren, um verhältnismäßige Entscheidungen zu treffen. Hier müssen Daten, Automatisierung und Governance zusammenwirken.
Globale Kompetenz, lokaler Kontext
Die Frage nach dem Kontext gewinnt auf internationaler Ebene noch mehr an Bedeutung. Die Grundsätze effektiver Compliance lassen sich zwar marktübergreifend übertragen, doch die Umsetzung kann nicht einfach kopiert werden.
Europa, die GCC-Staaten, Afrika und der asiatisch-pazifische Raum unterscheiden sich hinsichtlich Regulierung, Infrastruktur, Datenverfügbarkeit, Kundenverhalten und Anfälligkeit für Finanzkriminalität. Ein Modell, das in einem Markt funktioniert, kann in einem anderen scheitern – aus Gründen, die wenig mit der Qualität der Technologie selbst zu tun haben.
„Für mich ist das der Punkt, an dem globale Kompetenz und lokaler Kontext aufeinandertreffen müssen. Man braucht gemeinsame Standards, Governance und skalierbare Technologie – aber man braucht auch genügend Flexibilität, um den Markt zu verstehen, in dem man tatsächlich tätig ist.“
Dirk Findeisen
Vielleicht ist es genau das, was die Kunst der modernen Compliance letztendlich ausmacht: Nicht das Schaffen des perfekten Rahmens, die Beseitigung von Unsicherheit oder die Automatisierung jeder Entscheidung. Es geht darum, eine Organisation aufzubauen, die in der Lage ist, sich verändernde Risiken kontinuierlich zu erfassen – und darauf effektiv, verhältnismäßig und verantwortungsbewusst zu reagieren. Im Compliance-Bereich wie in jedem Handwerk liegt der Unterschied zwischen Absicht und Meisterschaft in der Fähigkeit zur Umsetzung.
Für Compliance-Verantwortliche: Was Sie daraus mitnehmen sollten
- Beständigkeit ist besser als periodische Momentaufnahmen. Streben Sie ein unternehmenszentriertes, fortwährendes Risikoverständnis an – und behalten Sie dabei periodische oder stichprobenbasierte Kontrollen bei, wo diese weiterhin angemessen sind.
- Konvergieren Sie, statt einfach nur zu konsolidieren. Vernetzen Sie Daten, Signale, Entscheidungen und Rückmeldungen über die Bereiche AML/CFT, Betrugsbekämpfung, Sanktionen und Kundenrisiko hinweg – ohne davon auszugehen, dass jede Funktion zusammengelegt werden muss.
- Lassen Sie Systeme Prioritäten setzen, halten Sie die Verantwortlichkeit explizit. Entscheidungsorientierte, erweiterte Compliance nutzt Maschinen für die Triage und die Ermittlung der nächstbesten Maßnahme, während Menschen die Entscheidungshoheit behalten, wo Urteilsvermögen und Verantwortlichkeit dies erfordern.
Vertiefen Sie die Rahmenkonzepte hinter dieser Diskussion – konvergente Intelligenz, entitätszentrierte, kontinuierliche Risikobewertung, entscheidungsorientierte, erweiterte Compliance und vertrauenswürdige KI – mit msg Rethink Compliance.